Ratgeber zum entfernen von viren und spyware, anleitung zum deinstallieren

Interactive Brokers Two-Factor Authentication E-Mail-Betrug
Phishing/Betrug

Interactive Brokers Two-Factor Authentication E-Mail-Betrug

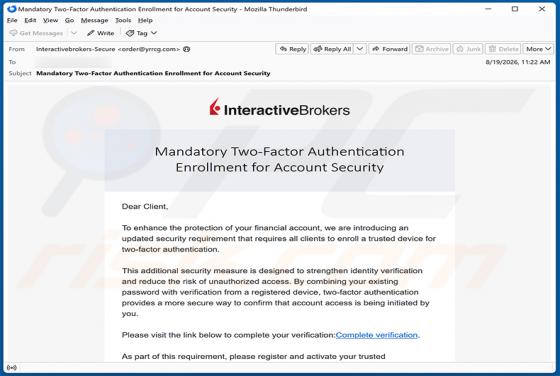
Nach der Untersuchung dieser E-Mail haben wir festgestellt, dass es sich um einen Phishing-Betrug handelt. Die Nachricht gibt sich als offizielle Sicherheitsmitteilung von Interactive Brokers aus und behauptet, dass Empfänger ein vertrauenswürdiges Gerät für die Zwei-Faktor-Authentifizierung regist
E4del RAT
Trojaner

E4del RAT

E4del RAT ist ein Remote Access Trojan (RAT), der sich in einer echten, digital signierten Discord-Anwendung versteckt. Nach der Installation ermöglicht er Angreifern, den Bildschirm des Opfers in Echtzeit zu beobachten, Befehle auszuführen, Screenshots zu erstellen und zusätzliche Malware auf das

PINHOLE RAT
Trojaner

PINHOLE RAT

PINHOLE RAT ist ein Remote Access Trojan (RAT), der im August 2026 von der SOCRadar Threat Research Unit (STRU) aufgedeckt wurde. Nach der Installation verschafft er Angreifern die Fernsteuerung über einen infizierten Windows-Computer, sodass sie Dateien stehlen, Screenshots erstellen, Shell-Befehl

SynkLoader Malware
Trojaner

SynkLoader Malware

SynkLoader ist ein Malware-Loader, der ein modulares Design verwendet, um eine Kette von Angriffswerkzeugen gegen infizierte Windows-Systeme einzusetzen. Laut einer von Expel veröffentlichten Untersuchung wurde die Bedrohung erstmals im August 2026 während der Untersuchung eines Vorfalls in einem K

Grandeur Ransomware
Ransomware

Grandeur Ransomware

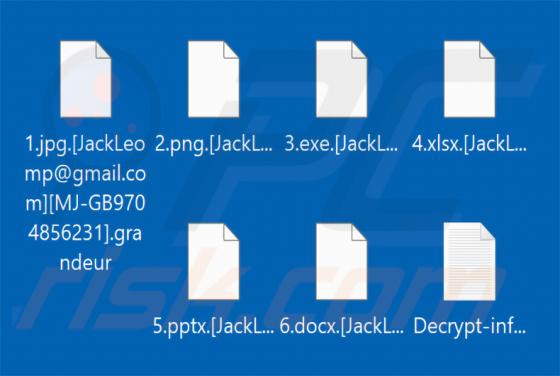
Grandeur ist eine Ransomware, die von unserem Forschungsteam bei einer routinemäßigen Überprüfung neuer Einreichungen auf VirusTotal entdeckt wurde. Sie gehört zur VoidCrypt-Ransomware-Familie und verschlüsselt die Dateien der Opfer, wobei sie eine Zahlung für deren Wiederherstellung fordert. Auf u

You Have Received A Tax Invoice E-Mail-Betrug
Phishing/Betrug

You Have Received A Tax Invoice E-Mail-Betrug

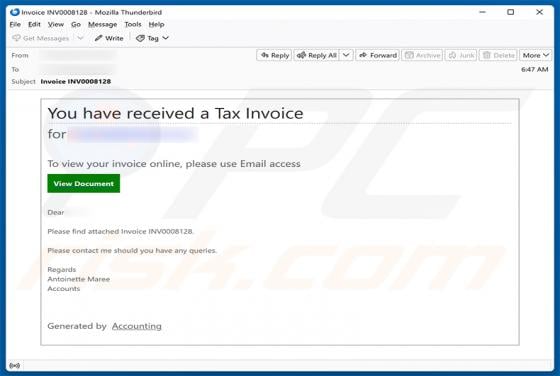
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die Nachricht ist als Benachrichtigung über eine Steuerrechnung von einem Buchhaltungssystem getarnt und verleitet die Empfänger dazu, auf eine Schaltfläche zu klicken, die zu einer gefälschten Webmai

QuickBooks - Payment Overdue E-Mail-Betrug
Phishing/Betrug

QuickBooks - Payment Overdue E-Mail-Betrug

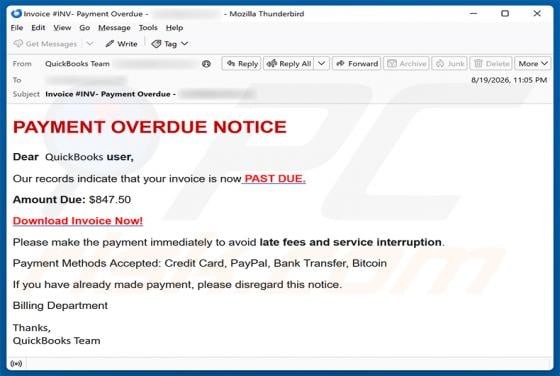
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt, der sich als QuickBooks, die beliebte Buchhaltungssoftware, ausgibt. Die Nachricht behauptet fälschlicherweise, dass der Empfänger eine ausstehende Rechnung habe, und drängt ihn, diese herunterzuladen

LLHN Stealer
Trojaner

LLHN Stealer

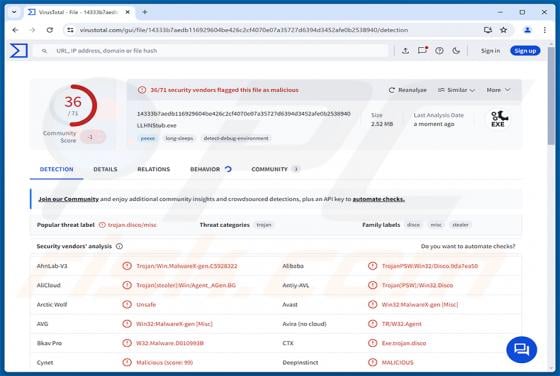
LLHN Stealer ist ein Informationsdieb - eine Art von Schadprogramm, das darauf ausgelegt ist, unbemerkt sensible Daten von infizierten Windows-Computern zu sammeln. Es zielt auf gespeicherte Browser-Anmeldedaten, Sitzungs-Cookies, Plattform-Token, Daten von Kryptowährungs-Wallets und mehr ab, bevor

Manic Malware (Android)
Trojaner

Manic Malware (Android)

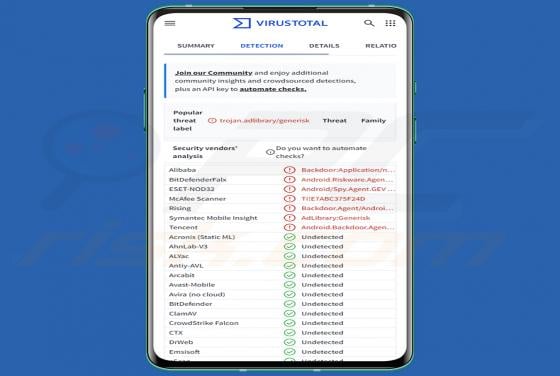
Manic ist ein Android-Banking-Trojaner, der außerdem Spyware- und Fernzugriffsfunktionen enthält. Er zielt auf Benutzer von über 169 Finanz-, Behörden-, Zahlungs- und Kryptowährungsanwendungen ab. Die Malware wurde erstmals von ThreatFabric, einem Unternehmen für mobile Bedrohungsaufklärung, analys

KIMO Ransomware
Ransomware

KIMO Ransomware

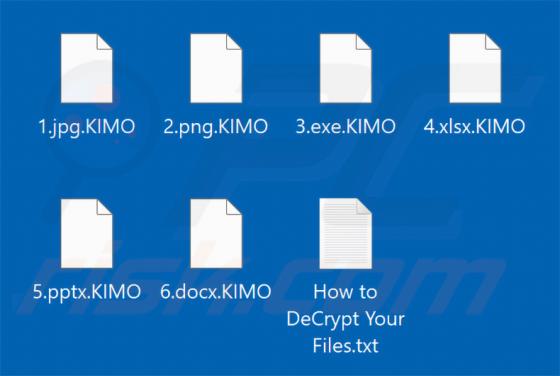
KIMO ist Ransomware, die unsere Forscher bei der Analyse neuer Malware-Beispiele entdeckt haben, die an VirusTotal übermittelt wurden. Sie verschlüsselt Dateien mit AES-256-CTR und hängt an jede gesperrte Datei die Erweiterung .KIMO an. Auf unserem Testcomputer verschlüsselte diese Ransomware Datei