Ratgeber zum entfernen von viren und spyware, anleitung zum deinstallieren

KarryTech Ransomware
Ransomware

KarryTech Ransomware

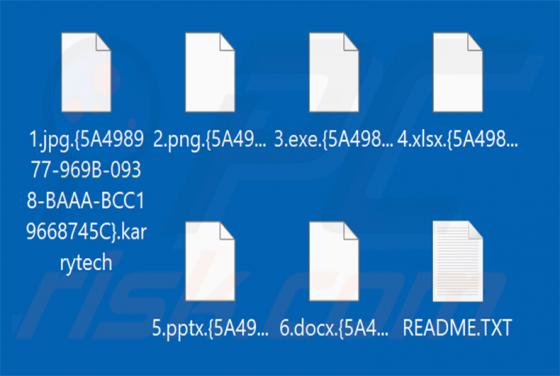
KarryTech ist Ransomware, die unsere Forscher bei der Untersuchung neuer Datei-Uploads auf VirusTotal entdeckt haben. Sie verschlüsselt auf dem Computer des Opfers gespeicherte Dateien und verlangt eine Zahlung im Austausch für ein Entschlüsselungstool. Auf unserem Testcomputer fügte KarryTech an j
Betelgeuse Ransomware
Ransomware

Betelgeuse Ransomware

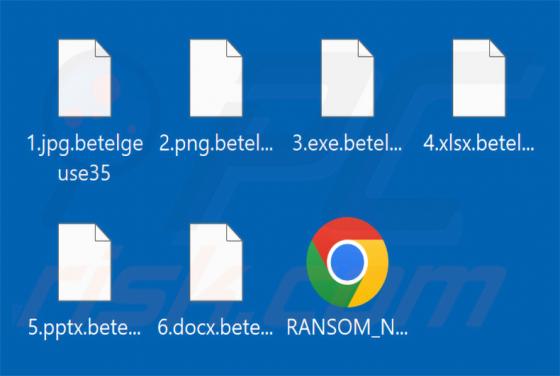
Betelgeuse ist eine Ransomware, die unser Team bei einer routinemäßigen Überprüfung neuer Einreichungen auf der Website VirusTotal entdeckt hat. Sie zielt auf Unternehmensnetzwerke ab, verschlüsselt Dateien und fordert eine Zahlung im Austausch für einen Entschlüsselungsschlüssel. Sie behauptet auß

MAJINAHANASHI Ransomware
Ransomware

MAJINAHANASHI Ransomware

MAJINAHANASHI ist Ransomware, die unsere Forscher bei der Untersuchung neuer Malware-Samples entdeckten, die an VirusTotal übermittelt wurden. Sie verschlüsselt Dateien, hängt die Erweiterung .majin an deren Namen an und legt eine Lösegeldforderung in einer Textdatei namens README.txt ab. Die Angre

Fake Xeno Malware
Trojaner

Fake Xeno Malware

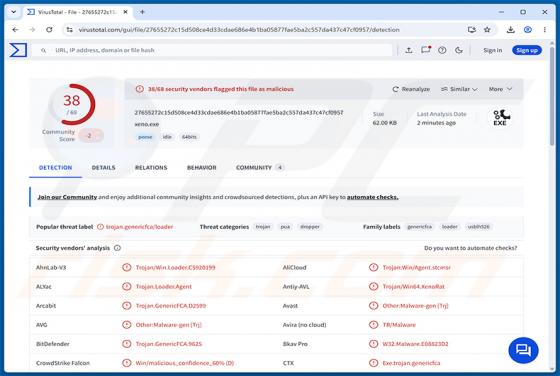
Der gefälschte Xeno ist ein mehrstufiger Trojaner, der einen kombinierten Informationsdieb und Remote Access Trojaner (RAT) ausliefert. Er tarnt sich als „Xeno"-Roblox-Skript-Executor - ein Cheat-Tool, das über Gaming-Foren und Discord-Server beworben wird. Wie von Bitdefender dokumentiert, stiehlt

Mandatory Verification/Update Process E-Mail-Betrug
Phishing/Betrug

Mandatory Verification/Update Process E-Mail-Betrug

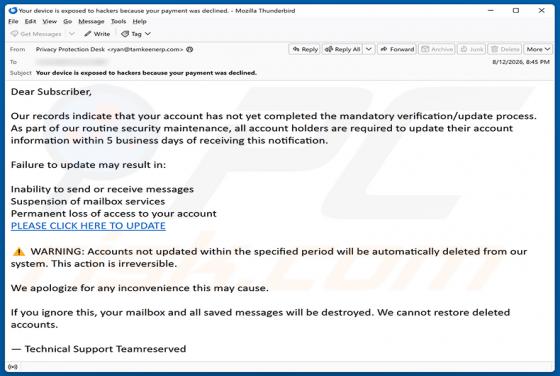
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Sie gibt sich als dringende Sicherheitsmitteilung eines E-Mail-Dienstanbieters aus und setzt die Empfänger unter Druck, auf einen Link zu klicken, der zu einer gefälschten Anmeldeseite führt. Jeder, d

Invoice Payment Is Past Due E-Mail-Betrug
Phishing/Betrug

Invoice Payment Is Past Due E-Mail-Betrug

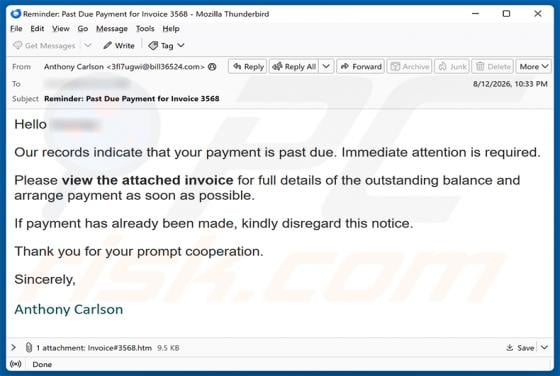
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die Nachricht gibt sich als Zahlungserinnerung aus und verwendet einen HTML-Dateianhang, der beim Öffnen eine gefälschte Microsoft-Anmeldeseite anzeigt, die darauf ausgelegt ist, Kontoanmeldedaten zu

ChatGPT Payment Reminder E-Mail-Betrug
Phishing/Betrug

ChatGPT Payment Reminder E-Mail-Betrug

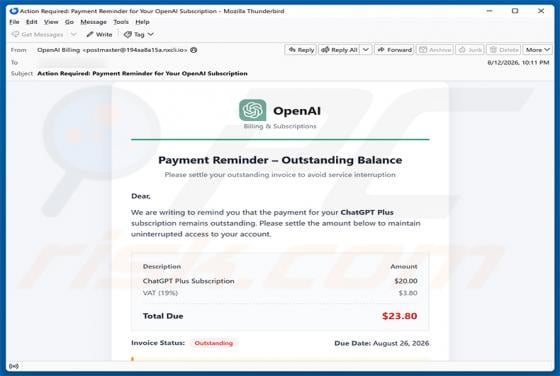
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Betrug handelt. Die Nachricht ist so gestaltet, dass sie wie eine offizielle Zahlungsbenachrichtigung von OpenAI aussieht, und behauptet, der Empfänger habe eine ausstehende Zahlung für sein ChatGPT-Plus-Abonnement. Es handel

WindRelay-Malware (Android)
Trojaner

WindRelay-Malware (Android)

WindRelay ist eine spezialisierte NFC-Relay-Malware, die auf Android-Nutzer in Mitteleuropa abzielt. In Verbindung mit SpyNote, einem Remote-Access-Trojaner, erfasst sie kontaktlose Zahlungskartendaten und überträgt sie in Echtzeit an Angreifer. Laut Untersuchungen von Group-IB ist die Malware mind

FLocker Ransomware
Ransomware

FLocker Ransomware

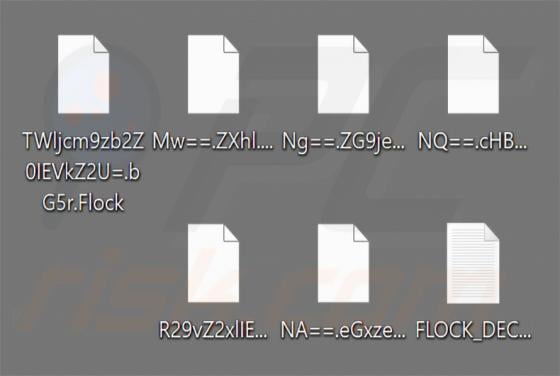
FLocker ist ein Programm vom Typ Ransomware, das unsere Forscher bei der Untersuchung von Malware-Proben analysierten, die an VirusTotal übermittelt wurden. Es verschlüsselt die Dateien der Opfer, benennt sie mithilfe der Base64-Kodierung um, hängt die Erweiterung .Flock an und ändert das Desktop-H

ZAWOOO Ransomware
Ransomware

ZAWOOO Ransomware

ZAWOOO ist eine Ransomware, die unser Forschungsteam beim Untersuchen neuer, an VirusTotal übermittelter Malware-Muster entdeckt hat. Sie verschlüsselt die Dateien der Opfer und benennt sie in zufällige Zeichenfolgen um, wobei sowohl der ursprüngliche Dateiname als auch die Erweiterung durch zufäll